Ataque hacker no Porto de Santos: o alerta de continuidade para a logística
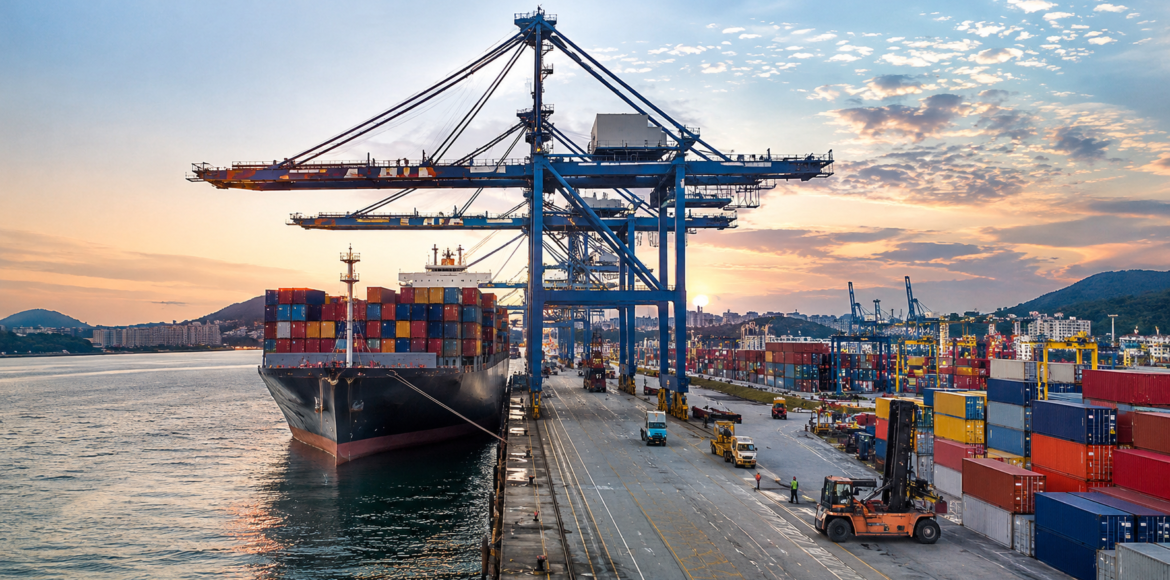
O ataque hacker no Porto de Santos trouxe um alerta para toda a cadeia logística. Afinal, o maior porto do Brasil continuou movimentando cargas, mas perdeu os sistemas que organizam a operação.
Ou seja, a operação física seguiu de pé. No entanto, a gestão ficou mais lenta, mais manual e mais sujeita a erro.
Neste artigo, você vai entender o que aconteceu. Além disso, vai ver por que a logística virou alvo e como a sua empresa pode se preparar.
O que aconteceu no Porto de Santos
Tudo começou em 6 de novembro. Nesse dia, uma queda de energia afetou os servidores da Autoridade Portuária de Santos (APS). Os serviços voltaram, mas falharam de novo no dia seguinte. Então, em 10 de novembro, a APS confirmou o ataque hacker.
Segundo a autoridade portuária, o incidente derrubou o site institucional, os sistemas internos e as plataformas digitais do porto. Essas plataformas atendem empresas e usuários que dependem do porto todos os dias.
A movimentação de cargas não parou. Porém, o ataque atingiu processos como:
- o agendamento de rotas;
- o registro de chegada de navios;
- o faturamento;
- o controle de documentos.
De acordo com a Folha de S.Paulo, as equipes passaram a fazer parte dessas rotinas à mão.
A APS também comunicou o caso à Polícia Federal e à Autoridade Nacional de Proteção de Dados (ANPD). Até a publicação deste artigo, não havia confirmação de acesso indevido a dados. Da mesma forma, ninguém tinha informado os autores ou o método do ataque.
A operação seguiu. A gestão, não.
Esse é o ponto central do caso. Quando os sistemas param, a operação física pode até continuar. Mas tudo o que dá controle a ela fica mais lento, mais caro e mais sujeito a erro.
Na prática, isso aparece em quatro frentes:
- Agendamentos: passam a depender de planilhas, telefone e e-mail.
- Registros: a entrada e a saída perdem a rastreabilidade em tempo real.
- Faturamento: as cobranças atrasam, e o caixa sente.
- Clientes: ficam sem visibilidade sobre o status das cargas.
Além disso, um detalhe chamou a atenção. Terminais com sistemas próprios informaram à imprensa que operavam normalmente. Portanto, o impacto de um mesmo incidente variou conforme a infraestrutura de cada empresa.
Por que transporte e logística viraram alvo
O caso de Santos não é isolado. Segundo a plataforma Ransomware.live, liderada pela Cohesity, o setor de transporte teve 79 casos de ransomware no mundo em outubro de 2026.
Esse número representa uma alta de 132,4% em relação a setembro. Foi, aliás, o maior crescimento entre todos os setores no mês.
O Brasil também aparece nesse cenário. Em outubro, o país ficou em 4º lugar no ranking de vítimas corporativas, com 32 casos. Foi o quinto mês seguido de alta.
Mas por que a logística? Porque, nesse setor, cada hora parada tem impacto imediato. Prazos, contratos e cadeias inteiras de fornecimento dependem dos sistemas. Por isso, quem ataca sabe que a pressão sobre a vítima é máxima.
Como garantir a continuidade operacional na logística
A boa notícia é que dá para se preparar. Para isso, cinco medidas fazem diferença.
1. Mapear o que não pode parar
Nem todo sistema tem o mesmo peso. Por isso, o primeiro passo é identificar os processos que travam a operação, como agendamento, rastreio, documentos e faturamento.
Em seguida, defina dois limites para cada um: quanto tempo ele pode ficar fora do ar e quantos dados a empresa pode perder.
2. Ter uma cópia que o ataque não alcança
O backup imutável não aceita alterações nem exclusões. Já a cópia isolada da rede, como a fita LTO, fica fora do alcance de um ataque. Juntos, os dois garantem um ponto seguro para recomeçar.
3. Replicar os sistemas críticos em outro ambiente
A replicação em tempo real copia os sistemas para um segundo site ou para a nuvem. Assim, a empresa retoma o trabalho em outro ambiente enquanto recupera o principal.
Para ambientes IBM i, comuns em grandes operações, a AMM desenvolveu o iMagem AD. A solução faz essa replicação inclusive em versões antigas do sistema.
4. Testar o plano antes de precisar dele
Um plano de Disaster Recovery só tem valor depois de passar por testes. Afinal, só o teste mostra, com números, em quanto tempo a operação volta.
5. Contar com suporte a qualquer hora
Incidentes não escolhem horário. Por isso, uma equipe disponível 24 horas por dia, 7 dias por semana, reduz o tempo entre o problema e a primeira resposta.
Perguntas frequentes
O que aconteceu no Porto de Santos?
A Autoridade Portuária de Santos confirmou um ataque hacker em 10 de novembro de 2026. O site, os sistemas internos e as plataformas digitais ficaram fora do ar a partir do dia 6. A movimentação de cargas continuou, mas os processos administrativos sofreram impacto.
Houve vazamento de dados no Porto de Santos?
Até 10 de novembro de 2026, não havia confirmação de acesso indevido ou vazamento. A ANPD recebeu a notificação e acompanha o caso.
Por que empresas de logística são alvo de ataques?
Porque uma parada afeta na hora prazos, contratos e faturamento. Além disso, em outubro de 2026, o transporte teve o maior crescimento de casos de ransomware no mundo, segundo a Ransomware.live.
Como uma empresa de logística pode se proteger?
Com backup imutável, cópia isolada da rede e replicação dos sistemas críticos. Também ajudam os testes de recuperação e o suporte especializado a qualquer hora.
Conclusão
O ataque hacker no Porto de Santos deixou uma lição clara. Não basta perguntar se a empresa está protegida. A pergunta certa é outra: ela consegue continuar trabalhando enquanto resolve o problema?
Em logística, cada atraso se espalha pela cadeia. Portanto, essa resposta precisa existir antes do incidente.
A AMM Solutions é parceira IBM e tem 28 anos de experiência em operações críticas. Desenhamos a continuidade operacional sob medida, da proteção dos dados à replicação dos sistemas e ao suporte 24x7x365.
Quer avaliar o nível de proteção da sua operação? Entre em contato com a nossa equipe.
Fontes: Autoridade Portuária de Santos, Folha de S.Paulo, InvestNews e Convergência Digital (novembro de 2026); Ransomware.live/Cohesity (relatório de outubro de 2026). de 2026).